Domain computerlautsprecher.de kaufen?
Wir ziehen mit dem Projekt
computerlautsprecher.de um.
Sind Sie am Kauf der Domain
computerlautsprecher.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain computerlautsprecher.de kaufen?
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
OEM Rohrbieger, Aluminiumgehäuse, 0-180° Biegewinkel, 16mm Kompatibilität, Tragbares Design, 2,2 Kg Gewichtaußergewöhnliche biegekapazität : rohre problemlos von 0° bis 180° biegen, um verschiedenen sanitärund hvac-anforderungen gerecht zu werden, ohne sich die hände zu kreuzen. robuste bauweise : aus hochwertigen materialien gefertigt für langlebige leistung, mit widerstand gegen verformung und korrosion. nicht schädliches design : verfügt über polierte rillen für ein sanftes biegen, um kratzer und verzerrungen am rohr zu vermeiden. erhöhter benutzerkomfort : verlängertes hebeldesign und rutschfester griff bieten ein komfortables und arbeitssparendes erlebnis beim biegen. kompakt und tragbar : leicht und einfach zu transportieren, ideal für werkstätten, anwendungen im automobilbereich und heimdekorationsprojekte. Spezifikation: material: legierungskörper, 45# stahlgriffe maximale biegewinkel: 0180° rohrdurchmesserkompatibilität: 16mm (5/8") gewicht: 4,85 lbs (2,2 kg) abmessungen des biegers: kompaktes design für tragbarkeit178,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OEM Smart Home Hub, Bluetooth- Und Zigbee-kompatibilität, Type-c-stromversorgung, Zigbee Gatewaysmart home integration : verbindet sich mühelos mit beliebten smart-home-plattformen für eine nahtlose verwaltung ihrer geräte. flexible konnektivität : unterstützt mehrere kommunikationsprotokolle, die vielseitige geräkompatibilität und verbesserte kommunikationsmöglichkeiten ermöglichen. benutzerfreundliche einrichtung : entwickelt für eine einfache installation und bedienung, sodass sie ihren smart hub in nur wenigen minuten einrichten können. zuverlässige leistung : funktioniert effektiv unter einer vielzahl von umgebungsbedingungen und gewährleistet eine robuste leistung, wo immer sie es verwenden. intelligente funktionen : ermöglicht die sofortige steuerung ihrer geräte, selbst in situationen, in denen kein internetzugang verfügbar ist. Spezifikation: kommunikationsprotokoll: multimodus stromversorgung: typc dc 5v betriebstemperatur: 10℃ bis 45℃ betriebliche luftfeuchtigkeit: 10% bis 90% rh (nichtkondensier) sicherheitszertifizierung: ce elektrische parameter: 5v 1a verbindungstyp: drahtlos intelligente steuerung: verknüpfung ohne internetverbindung verfügbar Die von Ihnen gekaufte Variante ist: ZigBee Gateway167,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OEM Tragbares Elektrofahrzeug-ladegerät, Typ2 Iec62196-2 Kompatibilität, 5m Kabellänge, 11kw 16a 3phasen, Typ2vielseitiges laden : dieses ladegerät ist mit einer vielzahl von elektrofahrzeugen kompatibel, sodass sie ihr fahrzeug unabhängig vom modell aufladen können. robuste konstruktion : hergestellt aus hochwertigen materialien, ist dieses ladegerät für den einsatz im freien konzipiert und bietet zuverlässige leistung. einstellbare zeitoptionen : passen sie ihren ladeplan mit einstellbaren startzeiten an, sodass sie ihr fahrzeug nach belieben aufladen können. sichere bedienung : verfügt über fortschrittliche sicherheitsmechanismen, um vor stromschwankungen zu schützen und ein sicheres ladeerlebnis zu gewährleisten. benutzerfreundlich : dieses plug-and-play-ladegerät ist so gestaltet, dass es einfach zu bedienen ist, unabhängig von der erfahrung mit dem laden von elektrofahrzeugen. Spezifikation: material: abs + pc kabellänge: 5m kompatibilität: typ2 iec621962 strombereich: 6a16a einstellbarer strom betriebstemperatur: 30°c bis +50°c ipbewertung: ip65 spannungsbereich: 110v bis 450v frequenz: 50hz/60hz rcd: typ a ac 30ma + dc 6ma zeiteinstellung: ladebeginn kann von 1 bis 9 stunden eingestellt werden Die von Ihnen gekaufte Variante ist: 11kw 16A 3Phasen Typ2842,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
Was sind gute Vintage-Computerlautsprecher?
Es gibt viele gute Vintage-Computerlautsprecher, aber einige beliebte Modelle sind die Bose Companion 2 Series II, die Logitech Z-2300 und die Altec Lansing ACS45. Diese Lautsprecher bieten eine gute Klangqualität und sind mit vielen Computern kompatibel. Es ist jedoch wichtig zu beachten, dass Vintage-Lautsprecher möglicherweise nicht über die neuesten Anschlüsse verfügen und möglicherweise Adapter oder Konverter benötigen. **
Top-Angebote
Produkte zum Begriff Vulnerabilities:
-
Koss VC20 Lautstärkeregler (24 Monate Garantie)Adapter Jack 3,5 mm auf Jack 3,5 mm - Abschlussstecker: Gerade Ein praktischer Adapter zur Lautstärkeregelung von Kopfhörern ohne eigene Lautstärkeregelung am Kabel. Das Gerät eignet sich für jedes Audiogerät mit klassischem 3,5-mm-Stereo-Ausgang (Klinke). A15,90 €*Versand: 4,99 €Sichere Weiterleitung zum Anbieter
-
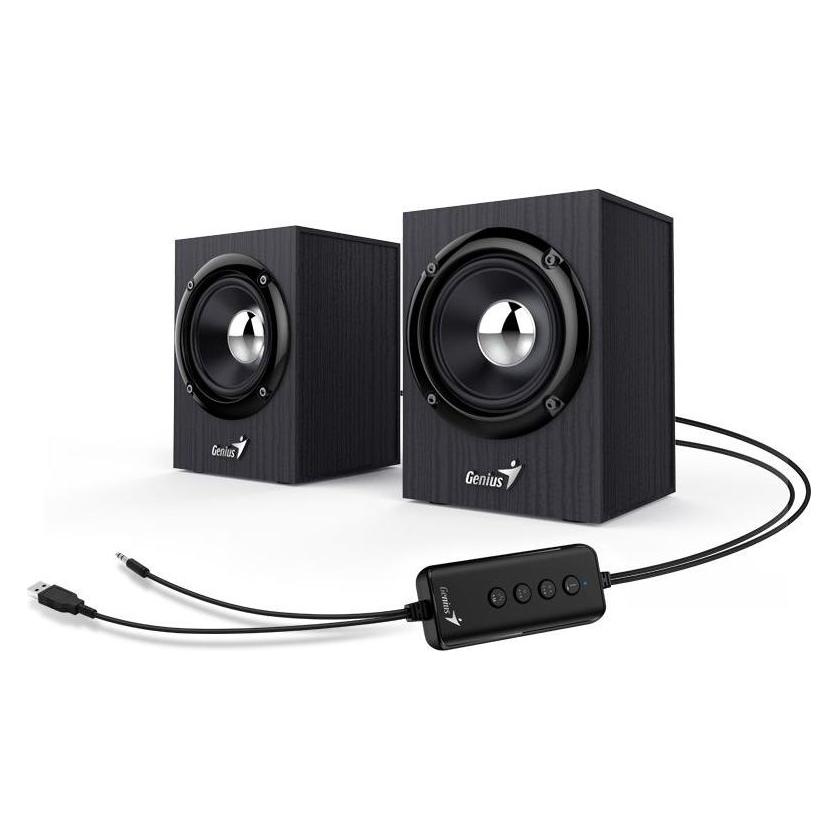
Genius Computerlautsprecher Lautsprecher SP-HF385BT, 2.0, 4 W, schwarz, Lautstärkeregler, BT, Holz, 3,5-mm- (31730046400)Genius Computerlautsprecher Lautsprecher SP-HF385BT, 2.0, 4 W, schwarz, Lautstärkeregler, BT, Holz, 3,5-mm- (31730046400)19,90 €*Versand: 3,00 €Sichere Weiterleitung zum Anbieter
-
OEM Rohrbieger, Aluminiumgehäuse, 0-180° Biegewinkel, 16mm Kompatibilität, Tragbares Design, 2,2 Kg Gewichtaußergewöhnliche biegekapazität : rohre problemlos von 0° bis 180° biegen, um verschiedenen sanitärund hvac-anforderungen gerecht zu werden, ohne sich die hände zu kreuzen. robuste bauweise : aus hochwertigen materialien gefertigt für langlebige leistung, mit widerstand gegen verformung und korrosion. nicht schädliches design : verfügt über polierte rillen für ein sanftes biegen, um kratzer und verzerrungen am rohr zu vermeiden. erhöhter benutzerkomfort : verlängertes hebeldesign und rutschfester griff bieten ein komfortables und arbeitssparendes erlebnis beim biegen. kompakt und tragbar : leicht und einfach zu transportieren, ideal für werkstätten, anwendungen im automobilbereich und heimdekorationsprojekte. Spezifikation: material: legierungskörper, 45# stahlgriffe maximale biegewinkel: 0180° rohrdurchmesserkompatibilität: 16mm (5/8") gewicht: 4,85 lbs (2,2 kg) abmessungen des biegers: kompaktes design für tragbarkeit178,64 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen?
Die häufigsten Ursachen für die Entstehung von Vulnerabilities in Computersystemen sind fehlerhafte Softwareentwicklung, unzureichende Sicherheitsmaßnahmen und mangelnde Aktualisierung von Software und Betriebssystemen. Diese Schwachstellen können von Angreifern ausgenutzt werden, um unbefugten Zugriff auf das System zu erlangen und Schaden anzurichten. Es ist daher wichtig, regelmäßige Sicherheitsupdates durchzuführen und sichere Programmierpraktiken zu verwenden, um das Risiko von Vulnerabilities zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Implementierung von Sicherheitsrichtlinien identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen regelmäßige Software-Updates durchführen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen für Mitarbeiter zur Sensibilisierung für Sicherheitsrisiken durchführen. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren und sicherstellen, dass ihre Systeme nach bewährten Sicherheitsstandards konfiguriert sind. Darüber hinaus ist es wichtig, dass Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden, um das Risiko von menschlichen Fehlern zu minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsupdates. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Vulnerability Scans identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und verbessern sowie regelmäßige Schulungen und Sensibilisierungsmaßnahmen für Mitarbeiter durchführen. **
Ähnliche Suchbegriffe für Vulnerabilities
-
OEM Smart Home Hub, Bluetooth- Und Zigbee-kompatibilität, Type-c-stromversorgung, Zigbee Gatewaysmart home integration : verbindet sich mühelos mit beliebten smart-home-plattformen für eine nahtlose verwaltung ihrer geräte. flexible konnektivität : unterstützt mehrere kommunikationsprotokolle, die vielseitige geräkompatibilität und verbesserte kommunikationsmöglichkeiten ermöglichen. benutzerfreundliche einrichtung : entwickelt für eine einfache installation und bedienung, sodass sie ihren smart hub in nur wenigen minuten einrichten können. zuverlässige leistung : funktioniert effektiv unter einer vielzahl von umgebungsbedingungen und gewährleistet eine robuste leistung, wo immer sie es verwenden. intelligente funktionen : ermöglicht die sofortige steuerung ihrer geräte, selbst in situationen, in denen kein internetzugang verfügbar ist. Spezifikation: kommunikationsprotokoll: multimodus stromversorgung: typc dc 5v betriebstemperatur: 10℃ bis 45℃ betriebliche luftfeuchtigkeit: 10% bis 90% rh (nichtkondensier) sicherheitszertifizierung: ce elektrische parameter: 5v 1a verbindungstyp: drahtlos intelligente steuerung: verknüpfung ohne internetverbindung verfügbar Die von Ihnen gekaufte Variante ist: ZigBee Gateway167,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
OEM Tragbares Elektrofahrzeug-ladegerät, Typ2 Iec62196-2 Kompatibilität, 5m Kabellänge, 11kw 16a 3phasen, Typ2vielseitiges laden : dieses ladegerät ist mit einer vielzahl von elektrofahrzeugen kompatibel, sodass sie ihr fahrzeug unabhängig vom modell aufladen können. robuste konstruktion : hergestellt aus hochwertigen materialien, ist dieses ladegerät für den einsatz im freien konzipiert und bietet zuverlässige leistung. einstellbare zeitoptionen : passen sie ihren ladeplan mit einstellbaren startzeiten an, sodass sie ihr fahrzeug nach belieben aufladen können. sichere bedienung : verfügt über fortschrittliche sicherheitsmechanismen, um vor stromschwankungen zu schützen und ein sicheres ladeerlebnis zu gewährleisten. benutzerfreundlich : dieses plug-and-play-ladegerät ist so gestaltet, dass es einfach zu bedienen ist, unabhängig von der erfahrung mit dem laden von elektrofahrzeugen. Spezifikation: material: abs + pc kabellänge: 5m kompatibilität: typ2 iec621962 strombereich: 6a16a einstellbarer strom betriebstemperatur: 30°c bis +50°c ipbewertung: ip65 spannungsbereich: 110v bis 450v frequenz: 50hz/60hz rcd: typ a ac 30ma + dc 6ma zeiteinstellung: ladebeginn kann von 1 bis 9 stunden eingestellt werden Die von Ihnen gekaufte Variante ist: 11kw 16A 3Phasen Typ2842,28 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
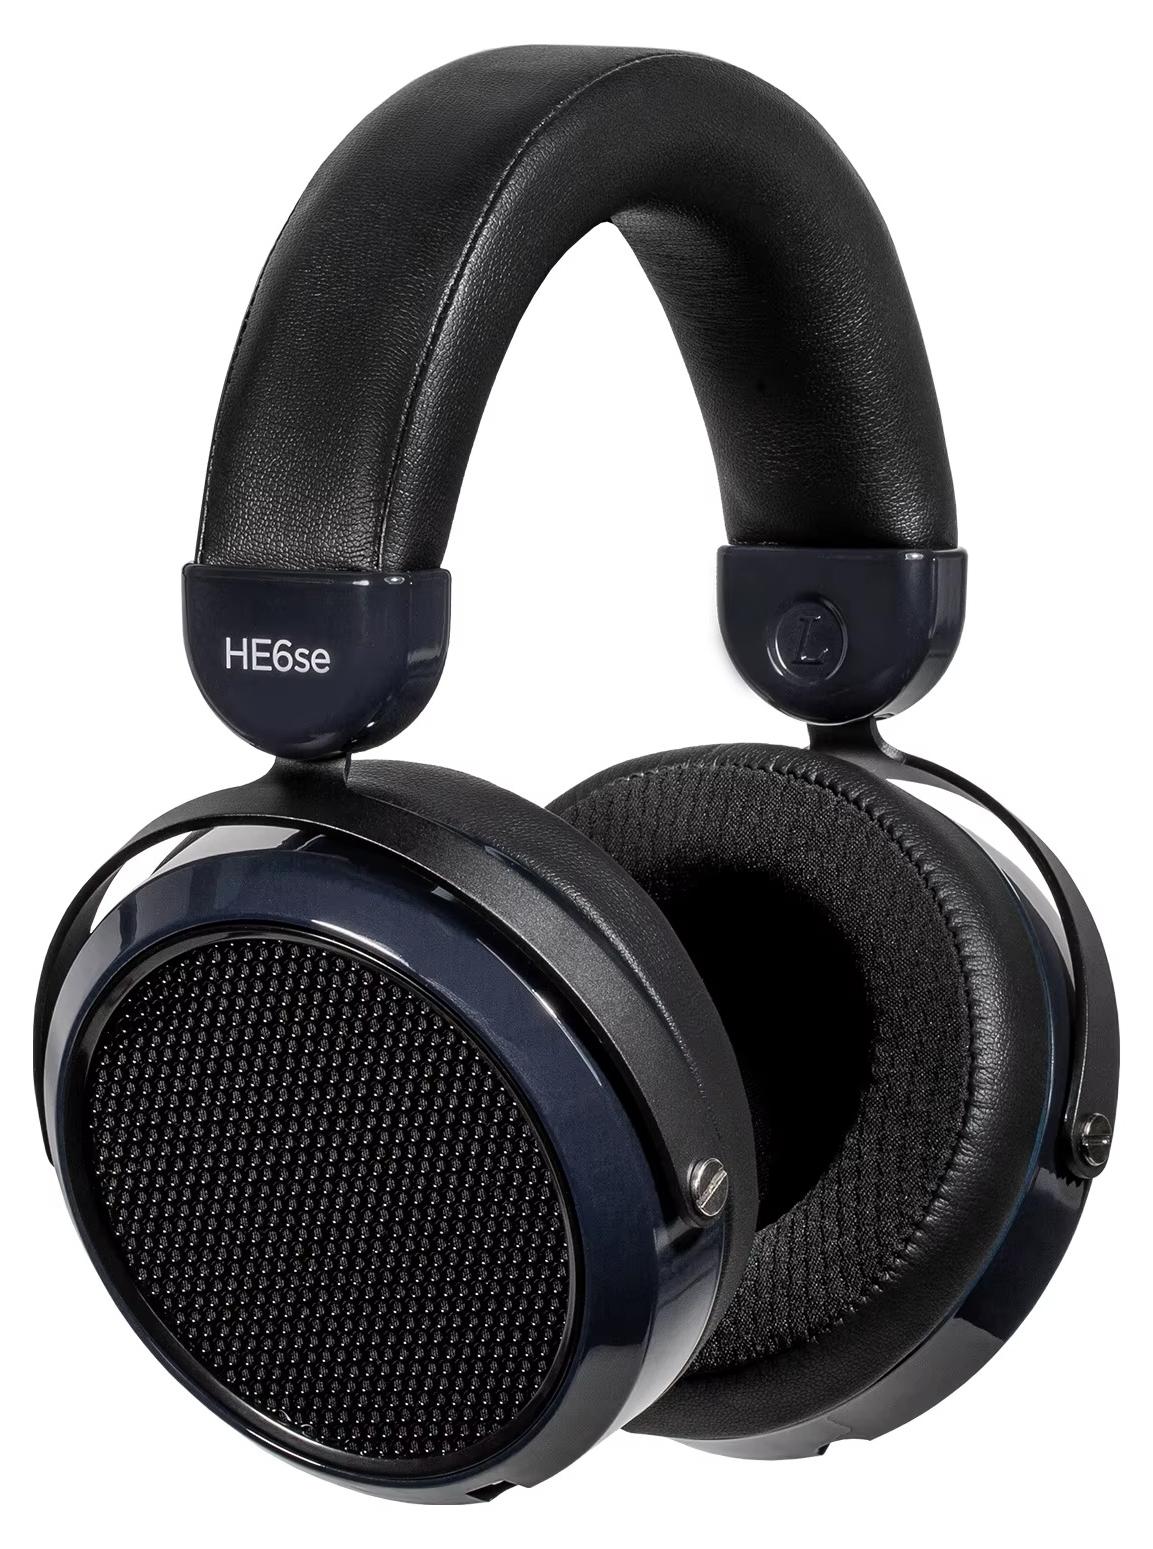
Planarmagnetische Over-Ear-Kopfhörer - HE6se V1 - Offene Bauweise - Kabelgebunden - Frequenzbereich 8-65.000 Hz - Impedanz 50 Ω - Gewicht 470 gKabelgebundene orthodynamische Kopfhörer mit offener Bauweise für detailreichen Musikgenuss zu Hause. Die Ausführung HE6se V1 verbindet einen weiten Frequenzbereich mit präziser Wiedergabe. Ihre Vorteile Orthodynamisches Prinzip mit zwei TreibernOffene Ohrmuscheln für ein räumliches KlangbildFrequenzbereich von 8 bis 65.000 HzKabelgebundener Anschluss mit abgewinkeltem Stecker Präziser Klang: Die orthodynamische Konstruktion mit zwei Treibern unterstützt eine detailreiche Wiedergabe über ein breites Frequenzspektrum. Offenes Design: Die offene Bauweise vermittelt ein luftiges, räumliches Hörerlebnis. Sie bietet keine aktive Geräuschunterdrückung und schirmt Umgebungsgeräusche nicht ab. Direkter Anschluss: Der kabelgebundene Betrieb benötigt keine Akkuladung. Der abgewinkelte Stecker erleichtert den Anschluss an kompatible Audiogeräte. Lieferumfang 1 Paar Kopfhörer HE6se V1 Technische Daten Ausführung: HE6se V1Farbe: HE6se V1Bauweise: offenPrinzip: orthodynamisch, 2 TreiberAnschluss: ka1359,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Sicherheitsbewusstsein der Mitarbeiter. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und Schwachstellen-Scans identifizieren. Um diese zu beheben, sollten sie Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und Schulungen zur Sensibilisierung der Mitarbeiter durchführen. Durch diese Maßnahmen können Organisationen ihre Systeme besser schützen und das Risiko von Sicherheitsvorfällen minimieren. **
-
Was sind die häufigsten Arten von Schwachstellen (Vulnerabilities) in der Informationssicherheit und wie können Organisationen diese identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Schwachstellen in der Informationssicherheit sind Softwarefehler, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese Schwachstellen durch regelmäßige Sicherheitsaudits, Penetrationstests und die Verwendung von Sicherheits-Tools identifizieren. Um diese Schwachstellen zu beheben, sollten Organisationen Sicherheitspatches und Updates regelmäßig installieren, starke Zugriffskontrollen implementieren, sichere Konfigurationen verwenden und regelmäßige Schulungen für Mitarbeiter durchführen, um das Bewusstsein für Informationssicherheit zu stärken. **
-
Was sind die häufigsten Arten von Vulnerabilities in der Informationssicherheit und wie können Organisationen diese effektiv identifizieren und beheben, um ihre Systeme und Daten zu schützen?
Die häufigsten Arten von Vulnerabilities in der Informationssicherheit sind Schwachstellen in Software, unzureichende Zugriffskontrollen, unsichere Konfigurationen und mangelnde Aktualisierungen von Systemen. Organisationen können diese effektiv identifizieren, indem sie regelmäßige Sicherheitsaudits und Penetrationstests durchführen, um potenzielle Schwachstellen aufzudecken. Um diese zu beheben, sollten Organisationen Sicherheitspatches und Updates zeitnah einspielen, starke Zugriffskontrollen implementieren, sicherheitsrelevante Konfigurationen überprüfen und sicherstellen, dass ihre Mitarbeiter regelmäßig in Sicherheitsbewusstsein geschult werden. Durch diese Maßnahmen können Organisationen ihre Systeme und Daten vor den häufigsten Arten von Vulnerabilities schützen. **
-
Was sind gute Vintage-Computerlautsprecher?
Es gibt viele gute Vintage-Computerlautsprecher, aber einige beliebte Modelle sind die Bose Companion 2 Series II, die Logitech Z-2300 und die Altec Lansing ACS45. Diese Lautsprecher bieten eine gute Klangqualität und sind mit vielen Computern kompatibel. Es ist jedoch wichtig zu beachten, dass Vintage-Lautsprecher möglicherweise nicht über die neuesten Anschlüsse verfügen und möglicherweise Adapter oder Konverter benötigen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.